n8n 보안 감사 기능은 공식, 커뮤니티, 커스텀 노드 등 노드 유형에 따른 5가지 리스크 보고서를 생성하며, 이를 통해 호스트 시스템의 노출 위험을 파악하고 노드 사용 정책을 결정하는 데 활용할 수 있습니다.
보안 감사 기능의 점검 범위 및 리스크 보고서
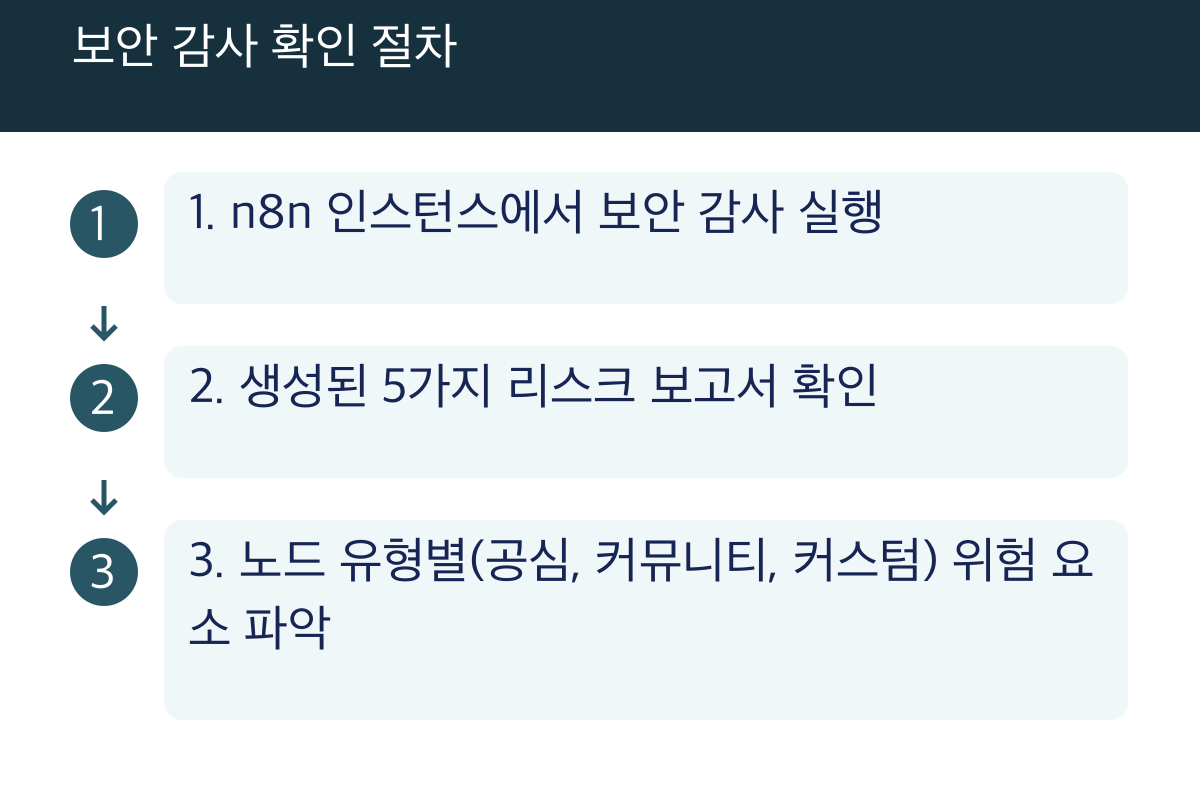
n8n 인스턴스에서 보안 감사를 실행하면 일반적인 보안 문제를 감지하기 위한 5가지 리스크 보고서가 생성됩니다.
설명 도해 · 하루보탬 Studio
설명 도해 · 하루보탬 Studio
근거: n8n 공식 보안 감사 안내
노드 유형별 보안 위험 및 운영 판단
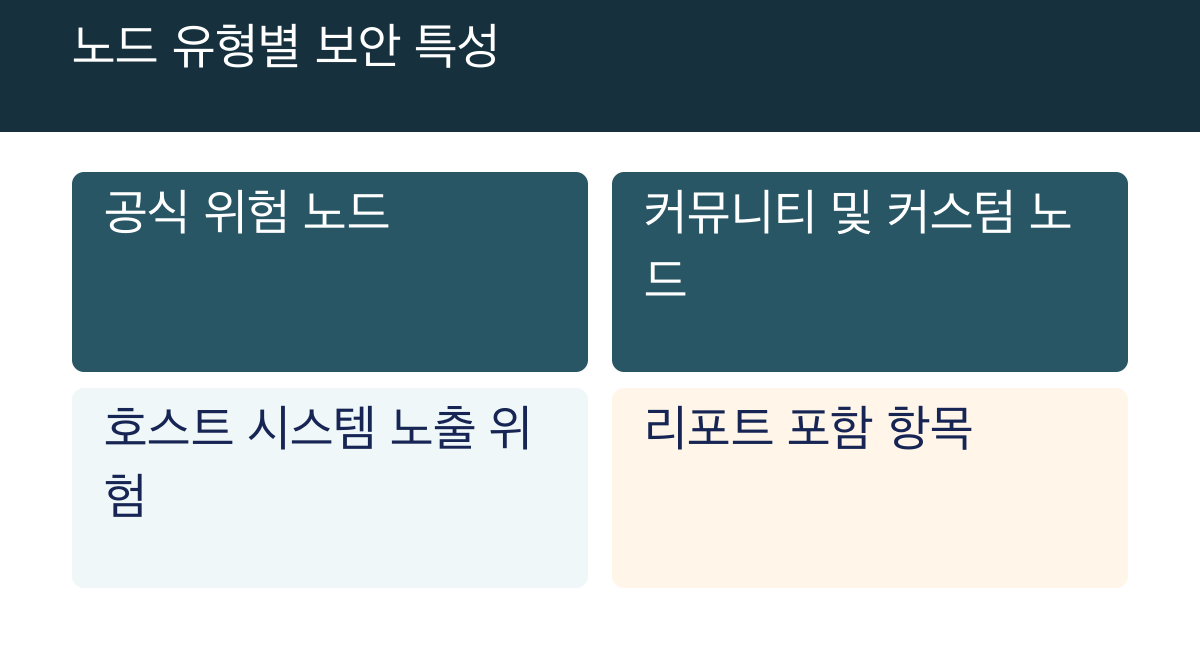
보고서의 노드 항목은 공식 위험 노드, 커뮤니티 노드, 커스텀 노드를 구분하여 표시합니다.
공식 위험 노드는 n8n 내장 노드 중 호스트 시스템에서 코드를 가져와 실행할 수 있는 유형입니다.
공식 위험 노드 사용 시 인스턴스가 보안 취약점에 노출될 수 있으므로, 이를 확인한 후 호스트 시스템 접근 권한에 따른 노드 허용 여부를 결정해야 합니다.
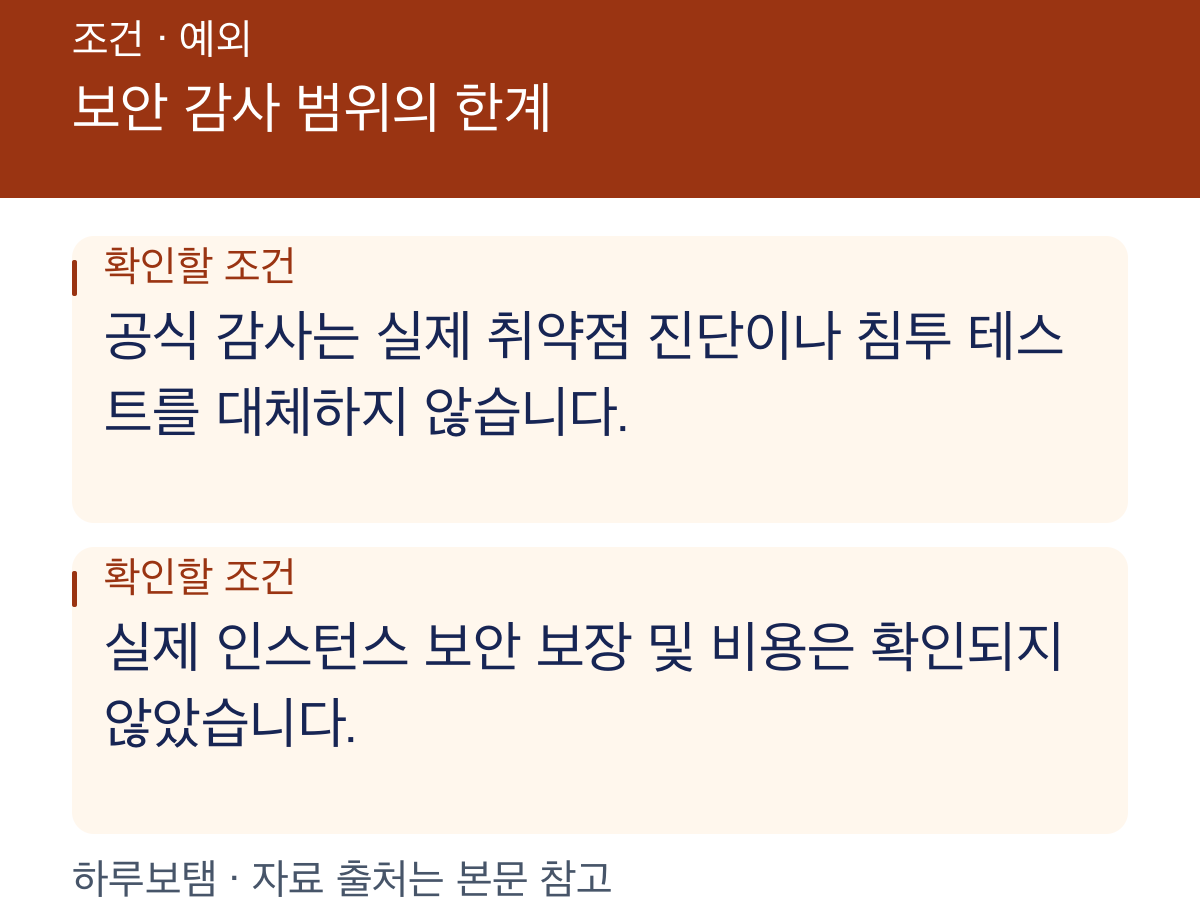
공식 감사가 보고하는 범위는 실제 취약점 진단이나 침투 테스트를 포함하지 않습니다.
설명 도해 · 하루보탬 Studio
설명 도해 · 하루보탬 Studio
설명 도해 · 하루보탬 Studio
근거: n8n 공식 보안 감사 안내
적용 조건과 확인 범위
- 공식 감사가 보고하는 범위와 실제 취약점 진단·침투 테스트를 구분한다.
- 실제 인스턴스 감사 결과·요금·보안 보장·사용 경험은 검증했다고 주장하지 않는다.
- 공식 감사 보고서의 범위는 실제 취약점 진단이나 침투 테스트를 포함하지 않음
- 실제 인스턴스 감사 결과, 관련 비용, 보안 보장 수준, 실제 사용 경험은 확인되지 않음
확인일: 2026-09-29T13:55:52.283520+00:00