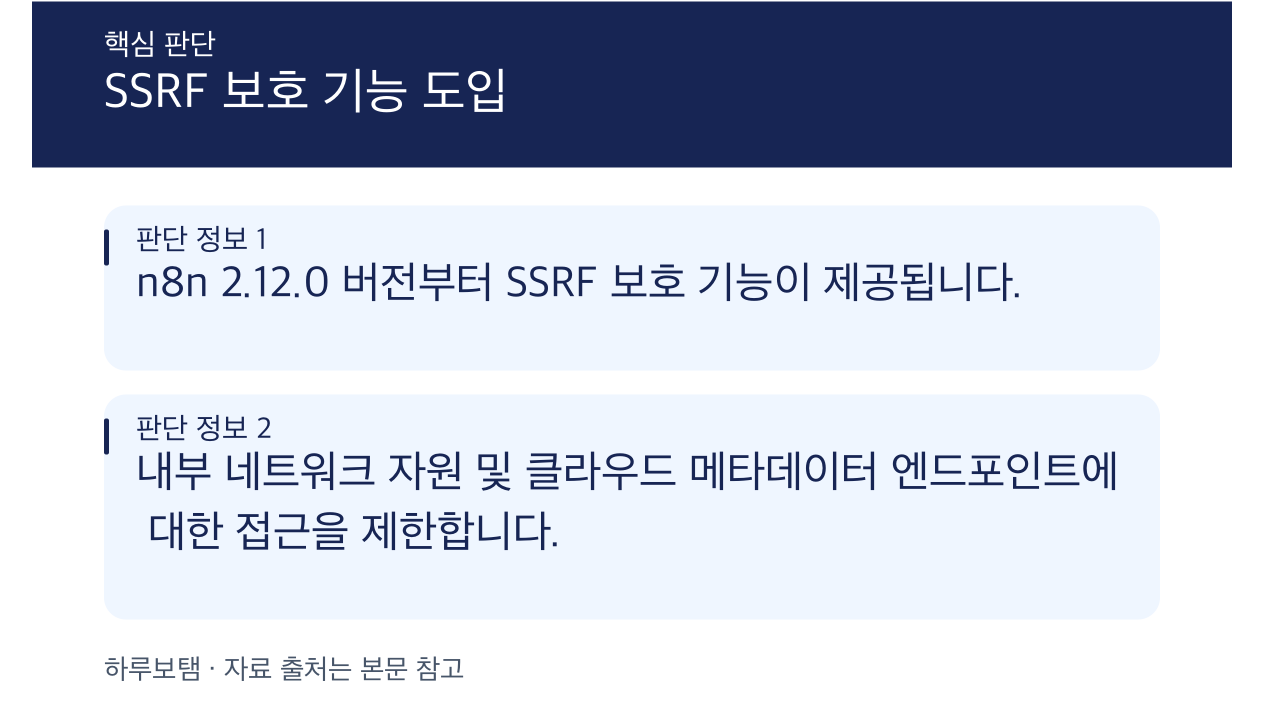
n8n은 2.12.0 버전부터 애플리케이션 수준의 SSRF 보호 기능을 제공하며, 이는 네트워크 수준의 보안과 결합하여 방어 계층을 강화합니다.
n8n SSRF 보호 기능 개요
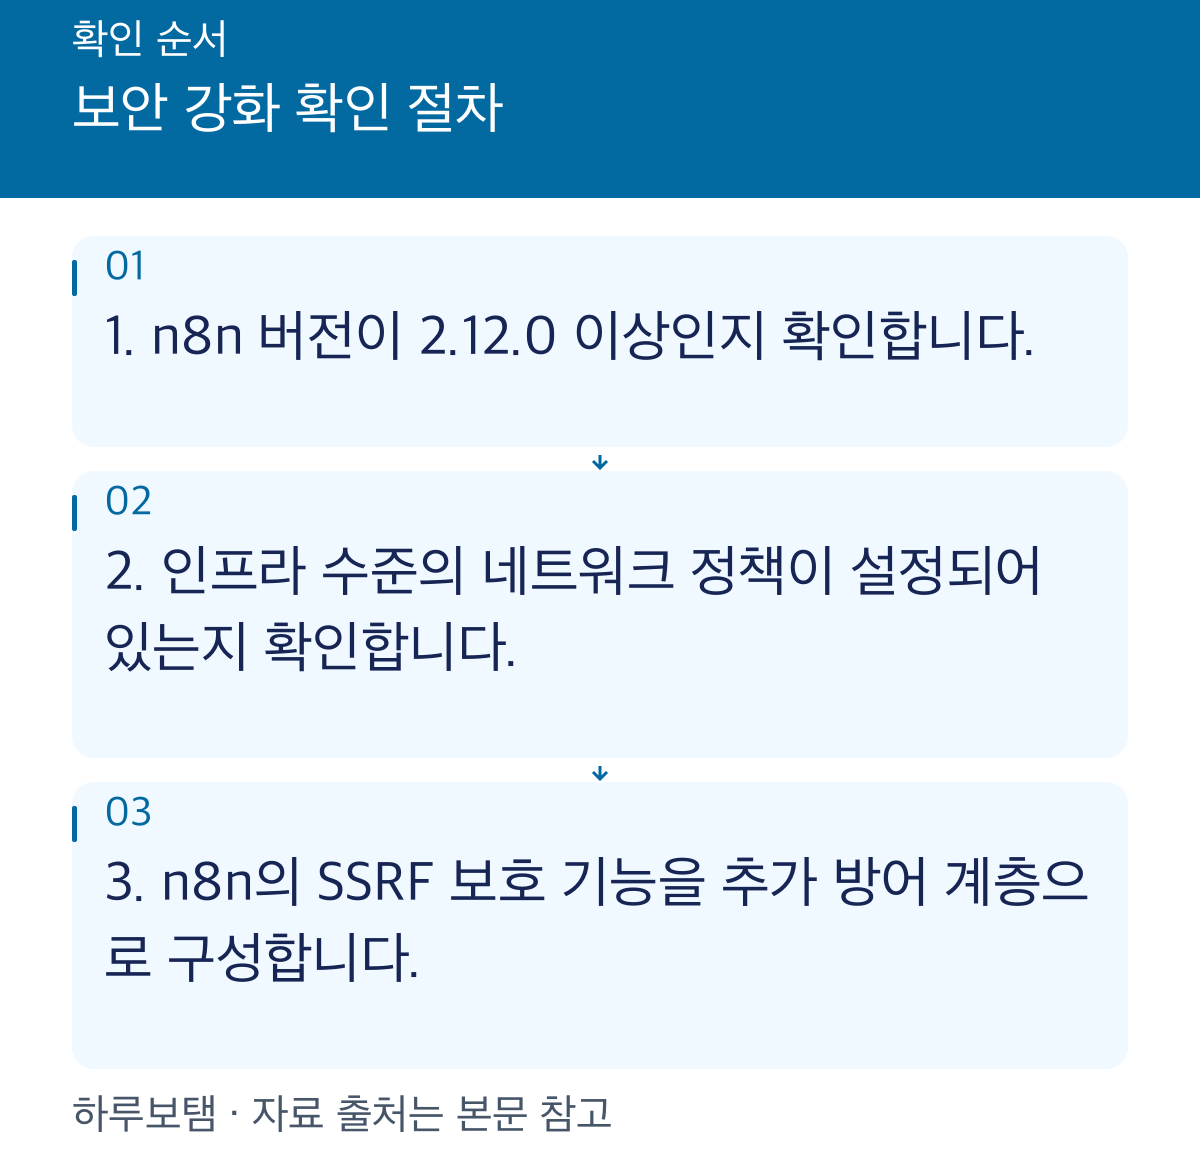
n8n 2.12.0 버전부터 SSRF 보호 기능이 제공됩니다.
SSRF 공격은 워크플로우 노드를 악용해 내부 네트워크 자원, 클라우드 메타데이터 엔드포인트 또는 로컬호스트 서비스에 요청을 보냅니다. n8n의 SSRF 보호는 허용되지 않아야 할 이러한 접근을 막기 위한 추가 방어입니다.
설명 도해 · 하루보탬 Studio
보안 계층 및 인프라 구성
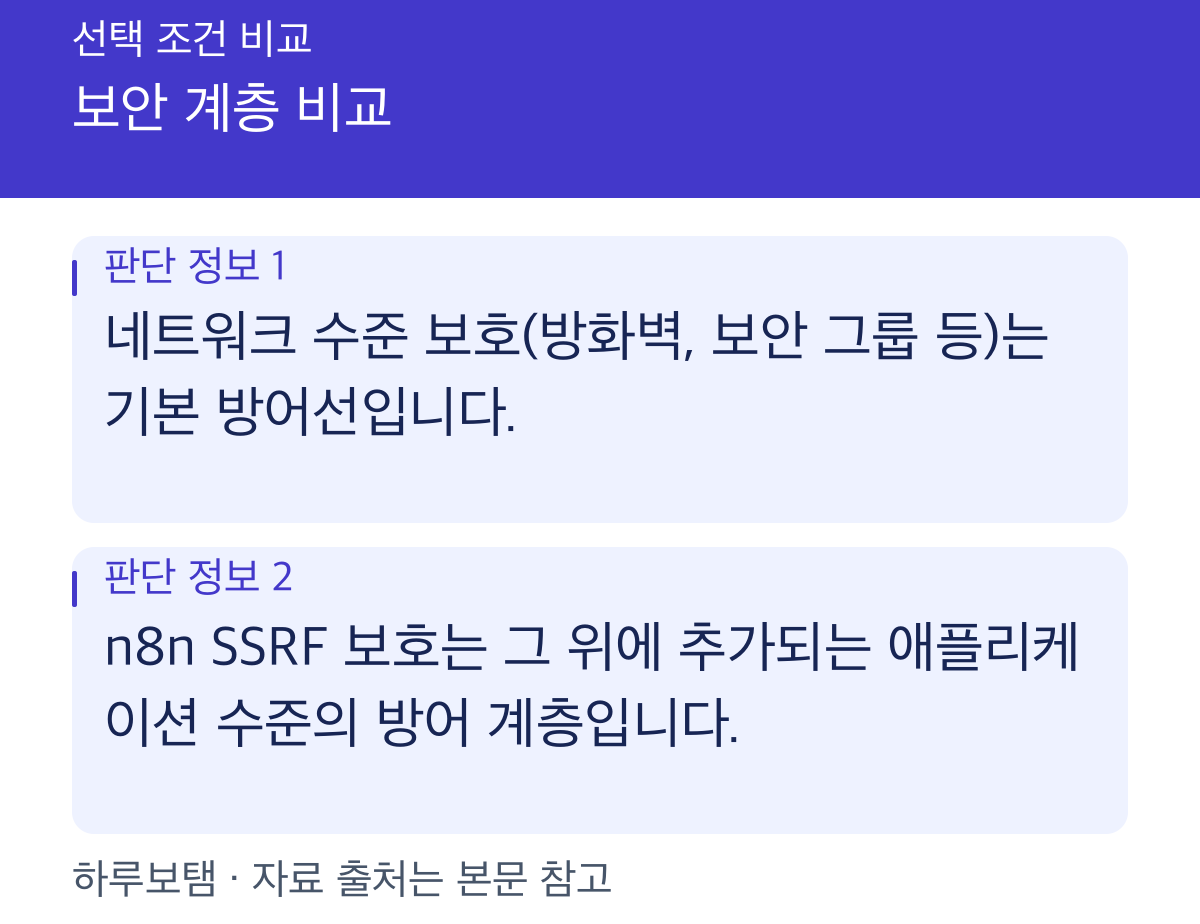
n8n의 SSRF 보호는 애플리케이션 수준의 추가적인 방어책입니다.
기본적인 방어 수단은 인프라 수준의 보안(방화벽, 보안 그룹, 네트워크 정책)으로 구성해야 하며, n8n의 기능은 이러한 제어 위에 심층 방어(defense-in-depth)를 추가합니다.
설명 도해 · 하루보탬 Studio
설명 도해 · 하루보탬 Studio
설명 도해 · 하루보탬 Studio
적용 조건과 확인 범위
- 이 글에서 확인한 자료만으로는 Cloud·자체호스팅·요금제별 지원 차이를 확인하지 못했습니다. 확인된 범위는 n8n 2.12.0부터 제공된다는 버전 조건과 방어 계층의 역할입니다.
- 실제 계정 설정·보안 점검·운영 비용은 검증하지 않았다.
- 지원 버전: n8n 2.12.0 이상
- 미확인 사항: 실제 계정 설정, 보안 점검, 운영 비용
확인일: 2026-09-22T23:28:26.868447+00:00