n8n 워크플로우 외부 공유 시 보안 주의사항 및 데이터 보호 방법

하루보탬 편집팀

워크플로우 공유 시 보안 핵심 원칙: 워크플로우를 JSON으로 내보낼 때 포함된 자격 증명 이름과 인증 헤더를 확인하십시오. 공유 전 민감한 정보를 제거하거나 익명화하는 과정이 필수적입니다.

n8n 워크플로우를 JSON 형식으로 내보내어 공유할 때, 자격 증명 이름이나 HTTP 요청 헤더에 포함된 인증 정보가 노출되지 않도록 확인하고 조치해야 합니다.

워크플로우 내보내기 형식 및 포함 정보

n8n은 워크플로우를 JSON 형식으로 저장합니다.

사용자는 워크플로우를 JSON 파일로 내보내거나, JSON 파일을 n8n 라이브러리로 가져올 수 있습니다.

워크플로우를 내보내고 가져오는 방식은 여러 가지가 있습니다.

자격 증명 데이터의 성격 비교: 자격 증명 ID는 민감하지 않으나, 이름(Names)은 설정에 따라 민감할 수 있습니다. HTTP Request 노드의 인증 헤더는 포함될 수 있으므로 주의가 필요합니다.
자격 증명 데이터의 성격 비교 — 공식 자료를 정리한 자체 제작 도해입니다.
설명 도해 · 하루보탬 Studio

근거: Export and import

공유 시 노출 위험이 있는 데이터 식별

내보낸 워크플로우 JSON 파일에는 자격 증명(Credentials)의 이름과 ID가 포함됩니다.

자격 증명 ID 자체는 민감하지 않으나, 사용자가 설정한 이름은 보안상 민감할 수 있습니다.

cURL을 통해 가져온 HTTP Request 노드에는 인증 정보가 포함된 헤더가 포함될 수 있습니다.
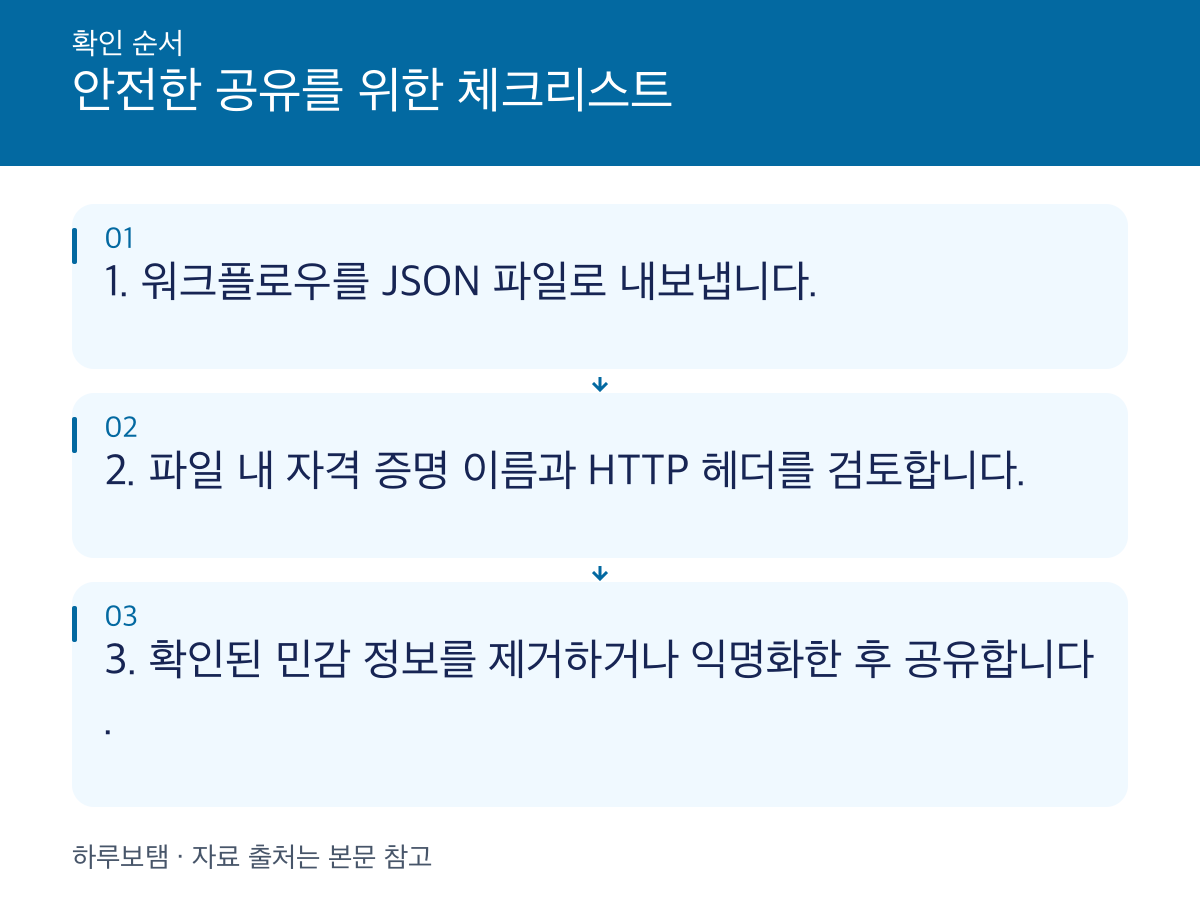
안전한 공유를 위한 체크리스트: 1. 워크플로우를 JSON 파일로 내보냅니다. 2. 파일 내 자격 증명 이름과 HTTP 헤더를 검토합니다. 3. 확인된 민감 정보를 제거하거나 익명화한 후 공유합니다.
안전한 공유를 위한 체크리스트 — 공식 자료를 정리한 자체 제작 도해입니다.
설명 도해 · 하루보탬 Studio

근거: Export and import

안전한 공유를 위한 전처리 단계

자격 증명 정보를 보호하기 위해, JSON 파일을 공유하기 전에 해당 정보를 확인하십시오.

확인된 민감 정보는 공유 전 JSON 파일에서 제거하거나 익명화해야 합니다.
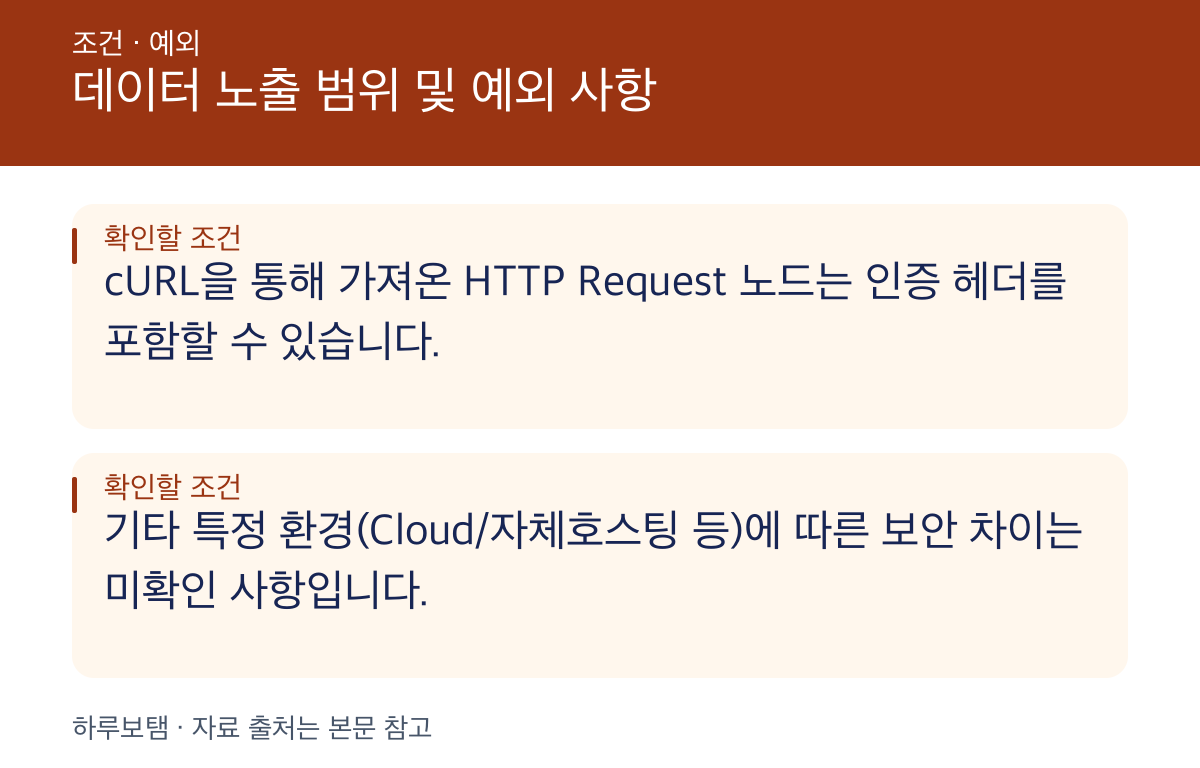
데이터 노출 범위 및 예외 사항: cURL을 통해 가져온 HTTP Request 노드는 인증 헤더를 포함할 수 있습니다. 기타 특정 환경(Cloud/자체호스팅 등)에 따른 보안 차이는 미확인 사항입니다.
데이터 노출 범위 및 예외 사항 — 공식 자료를 정리한 자체 제작 도해입니다.
설명 도해 · 하루보탬 Studio
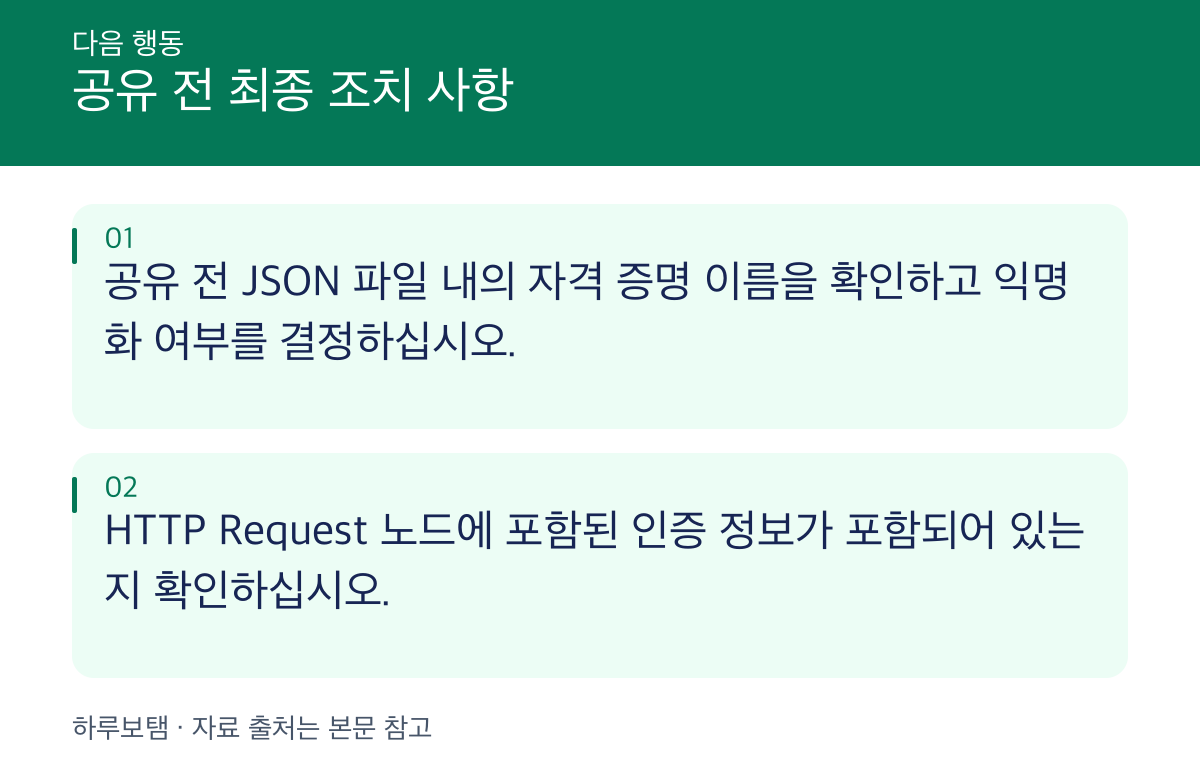
공유 전 최종 조치 사항: 공유 전 JSON 파일 내의 자격 증명 이름을 확인하고 익명화 여부를 결정하십시오. HTTP Request 노드에 포함된 인증 정보가 포함되어 있는지 확인하십시오.
공유 전 최종 조치 사항 — 공식 자료를 정리한 자체 제작 도해입니다.
설명 도해 · 하루보탬 Studio

근거: Export and import

적용 조건과 확인 범위
  • 요금제·Cloud/자체 호스팅·Preview 조건을 구분한 공식 문서 기반 안내입니다.
  • 실제 사용 경험·청구액·검색 수요를 측정한 결과는 아닙니다.
  • 가격·기능 설명은 확인한 공식 문서의 범위에 한정됩니다.
  • 원문이 뒷받침하지 않는 가격 비교나 기존 질문의 숫자 변형을 만들지 않음

확인일: 2026-09-21T15:07:20.027425+00:00